Última actualización: 19 de junio de 2026
El fraude bancario se ha convertido en uno de los mayores desafíos para las entidades financieras en la era de la banca digital. A medida que aumentan los…
Leer más

 Latinia
La prevención del fraude en tiempo real es cada vez más sofisticada. Ya no se trata únicamente de detectar una transacción sospechosa, sino de reforzar las distintas capas que intervienen antes, durante y después de una posible amenaza. Una de esas capas es la comunicación con el cliente.
España acaba de incorporar una nueva medida en esa dirección. Con la entrada en vigor del nuevo registro, los operadores deben bloquear los mensajes SMS, MMS y RCS que utilicen como remitente un alias (por ejemplo, el nombre de un banco o de una empresa) que no haya sido previamente registrado ante la Comisión Nacional de los Mercados y la Competencia (CNMC), así como aquellos enviados por proveedores no habilitados para utilizarlo.
Según Cinco Días, a pocos días de la entrada en vigor de la medida solo 13.565 empresas habían registrado sus alias, aunque entre las organizaciones ya inscritas se encontraban muchas de las principales compañías de servicios, bancos y aseguradoras del país.
El objetivo es dificultar que un tercero pueda utilizar el nombre de una entidad legítima para conseguir que un mensaje fraudulento parezca auténtico. La CNMC explica que el registro permitirá verificar los nombres o marcas que aparecen como remitentes en mensajes SMS, MMS y RCS enviados a números españoles.
A partir de su entrada en vigor, un alias deberá estar previamente inscrito y vinculado a su titular legítimo. Los operadores también deberán bloquear los mensajes que utilicen alias registrados cuando procedan de proveedores no habilitados para utilizarlos.
La medida no elimina por sí sola el fraude ni todas las formas posibles de suplantación, pero añade una nueva barrera y trata de reforzar la confianza del usuario en las comunicaciones que recibe.
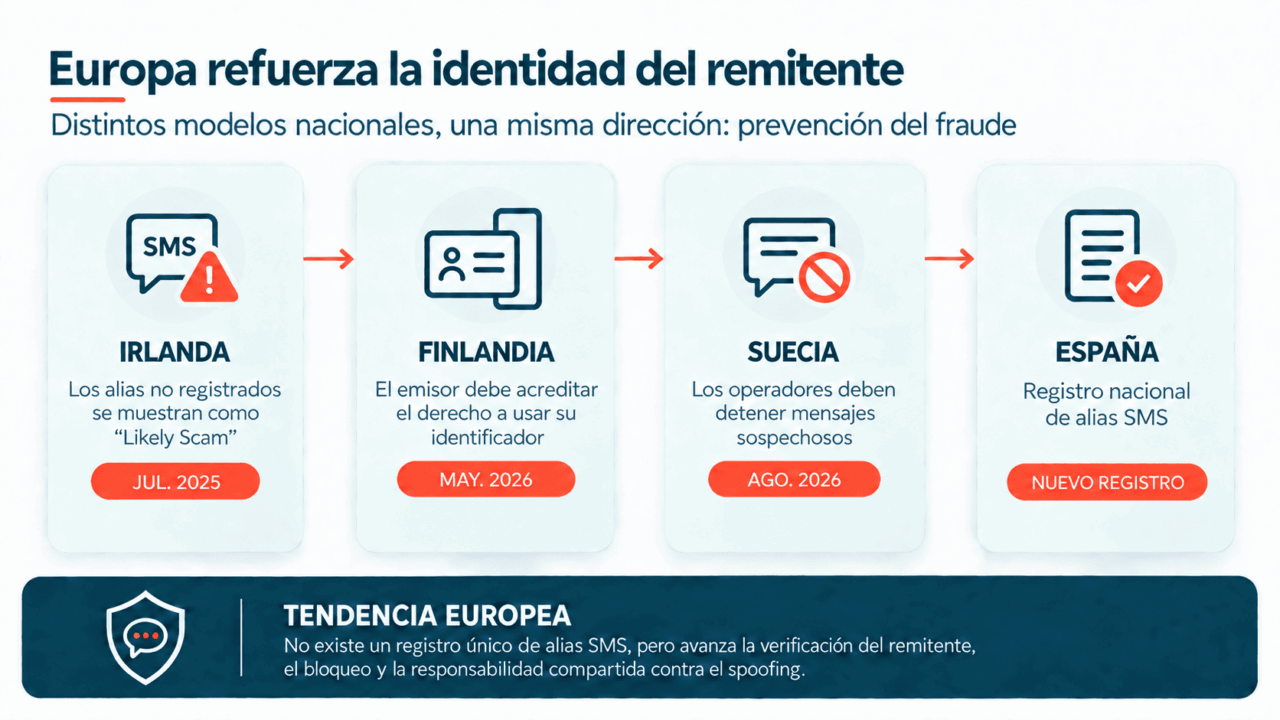
El nuevo registro español no responde a una obligación armonizada de la UE. A día de hoy no existe un registro único europeo de alias SMS, y los mecanismos se están desarrollando principalmente a escala nacional. Aun así, la dirección es bastante clara: distintos reguladores están introduciendo sistemas para verificar la identidad del remitente y dificultar la suplantación.
En Irlanda, ComReg puso en marcha en 2025 un SMS Sender ID Registry. Desde julio de 2025, los mensajes enviados con identificadores no registrados se muestran como “Likely Scam”. El regulador prevé bloquearlos en una fase posterior, aunque ese bloqueo se ha aplazado mientras se resuelven cuestiones técnicas.
Finlandia ha avanzado incluso más: desde mayo de 2026, las organizaciones que envían SMS a números finlandeses deben acreditar previamente su derecho a utilizar los identificadores de remitente. Cuando el operador no puede identificar de forma fiable al emisor, el identificador se sustituye por “Unknown”; a partir de noviembre de 2026, la indicación pasará a ser “Spam”.
Suecia introdujo en agosto de 2026 nuevas reglas que obligan a los operadores a detener llamadas y mensajes sospechosos de utilizarse para fraude y permiten al regulador PTS mantener un registro voluntario de nombres de remitente para verificar que un SMS procede de quien dice proceder.
A escala de la UE, el enfoque es más amplio. El nuevo marco europeo de servicios de pago, acordado provisionalmente por el Consejo y el Parlamento Europeo, refuerza específicamente la lucha contra el fraude por suplantación o spoofing y contempla una mayor cooperación entre proveedores de servicios de pago y de comunicaciones electrónicas. Es decir, no hay todavía un modelo único europeo de registro de alias, pero sí una tendencia convergente hacia más autenticación del remitente, más capacidad de bloqueo y más responsabilidad compartida en la prevención del fraude.
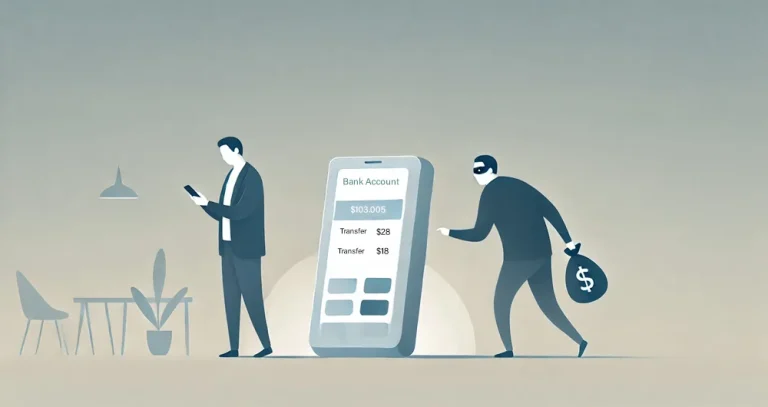
Sí. Y también puede formar parte del problema. El Instituto Nacional de Ciberseguridad de España (INCIBE) define el smishing como una técnica en la que un ciberdelincuente envía un SMS simulando ser una entidad legítima (como un banco, una institución pública o una empresa) para obtener información privada o provocar un perjuicio económico.
En el sector financiero, este tipo de suplantación resulta especialmente sensible. Los clientes están acostumbrados a recibir mensajes de sus bancos para confirmar una compra, avisar de una transferencia, comunicar un acceso o alertar de una actividad potencialmente sospechosa.
Esa confianza en el canal puede ser aprovechada por los atacantes. El smishing, que ya analizamos en nuestro artículo sobre fraude con IA en banca, es precisamente uno de los vectores que explotan esa relación de confianza entre la entidad y el cliente.
Por eso, la identidad del remitente también forma parte de la seguridad de la comunicación.
El nuevo Registro de alias refleja además una evolución más amplia para la prevención del fraude. Durante años, gran parte del esfuerzo se ha concentrado en detectar comportamientos o transacciones anómalas.
Hoy esa capacidad sigue siendo esencial, pero la respuesta es cada vez más completa. Hay que detectar lo que está ocurriendo, interpretar su contexto, decidir qué acción tomar y, cuando sea necesario, comunicarse con el cliente en el momento adecuado.
En ese proceso surgen preguntas cada vez más relevantes: ¿puede el cliente confiar en que el mensaje procede realmente de su banco? ¿La alerta llega con suficiente rapidez? ¿Está contextualizada con lo que acaba de suceder? ¿Puede la entidad reaccionar mientras el riesgo todavía puede evitarse o limitarse?
La autenticidad del mensaje, su contexto y la rapidez con la que se produce la comunicación no sustituyen a los sistemas de prevención del fraude, pero pueden convertirse en una capa adicional de protección.
Desde Latinia creemos que la transacción, la detección y la comunicación forman parte de una misma cadena de confianza. En un entorno en el que el fraude evoluciona constantemente, proteger al cliente implica también conseguir que las comunicaciones críticas sean oportunas, contextualizadas y confiables.
La nueva regulación afecta al mercado español, pero plantea cuestiones relevantes también para las entidades financieras de Latinoamérica en cuanto a la prevención del fraude.
No todos los mercados seguirán necesariamente el mismo modelo regulatorio que España. Sin embargo, observar las iniciativas que se están implantando en Europa permite identificar una tendencia: la protección del cliente se extiende progresivamente desde la propia transacción hacia el entorno de comunicación que la rodea.
Para los bancos, esto implica pensar las notificaciones no únicamente como un mecanismo operativo para informar, sino también como una parte de la experiencia de seguridad del cliente.
Detectar un posible fraude a tiempo es fundamental. Conseguir que la comunicación adecuada llegue inmediatamente al cliente, por un canal en el que pueda confiar, también lo es.
Los alias deben inscribirse en el Registro de Alias de la CNMC, a través del trámite habilitado en su Sede Electrónica. Puede realizar la inscripción directamente la empresa o administración titular del alias, o un proveedor o tercero autorizado que actúe en su nombre.
Es obligatorio si se quiere seguir utilizando ese nombre, marca, denominación social o dominio como remitente de mensajes SMS, MMS o RCS enviados a números españoles. La obligación no implica que todas las empresas tengan que disponer de un alias: afecta a aquellas que quieran utilizarlo para identificarse como remitentes de estos mensajes.
Desde el 15 de septiembre de 2026, los operadores deben bloquear los SMS, MMS y RCS enviados con alias no registrados, por lo que esos mensajes no llegarán a sus destinatarios. La empresa puede seguir enviando comunicaciones sin utilizar el alias y puede registrarlo posteriormente para volver a emplearlo como remitente.
Sí. No basta con que el alias esté registrado: los mensajes también deben proceder de proveedores habilitados para utilizarlo. Los operadores deben bloquear los mensajes que utilicen un alias registrado cuando lleguen desde un proveedor no autorizado por su titular.
Contacto