¿Cuánto tiempo tiene un banco para corregir un fallo de seguridad antes de que alguien lo aproveche? Según el Banco de Pagos Internacionales (BIS), con la llegada de la inteligencia artificial ese margen ha pasado de semanas a minutos.
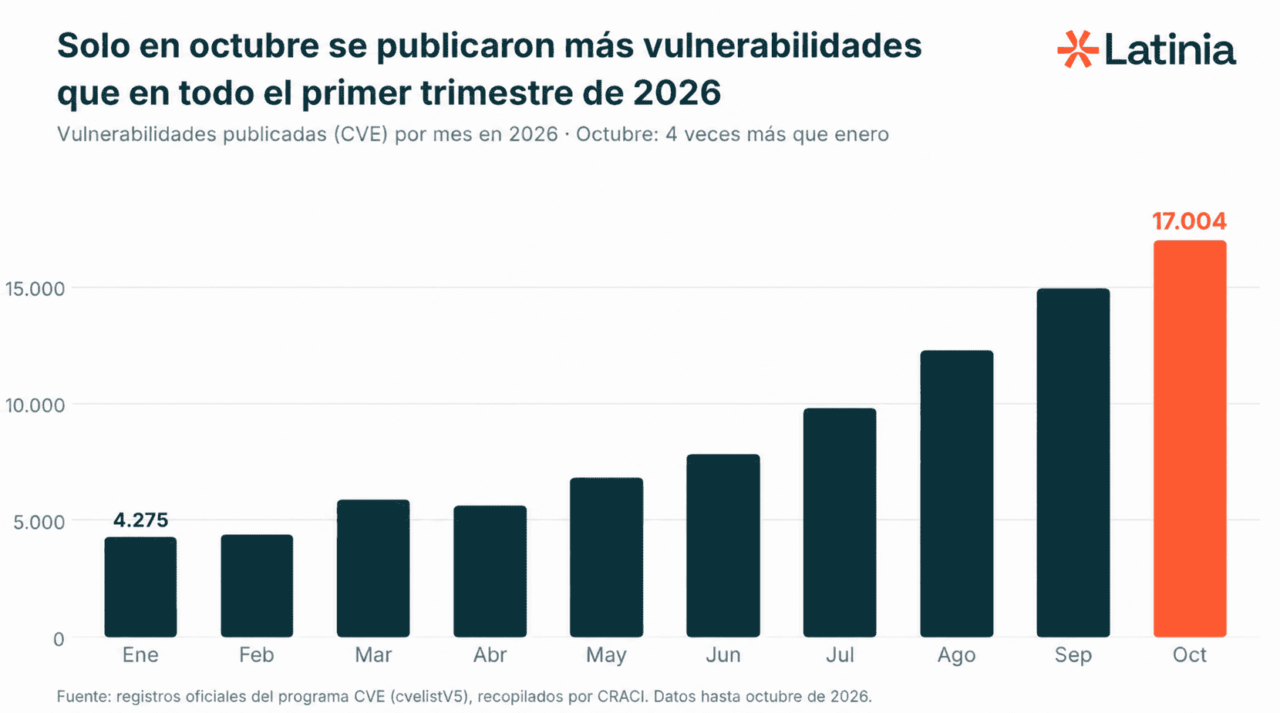
La IA encuentra fallos más rápido que nunca. Según los registros oficiales del programa CVE (Common Vulnerabilities and Exposures), el sistema que asigna un identificador público a cada vulnerabilidad, a cierre de octubre se habían publicado 88.841 vulnerabilidades en 2026, frente a 47.801 en todo 2025. Solo en octubre se publicaron 17.004, más que en todo el primer trimestre del año.
Algunas han afectado a tecnología que cualquier banco usa a diario: PHP2Shell, dos fallos críticos en PHP que investigadores descubrieron con ayuda de la IA, o un fallo en Outlook que los atacantes ya usaban para robar datos de autenticación cuando Microsoft lo corrigió.
Más vulnerabilidades significan más puertas para los atacantes. ¿Está tu entidad preparada? En este artículo te explicamos las cinco claves para estar protegido, desde la cadena de proveedores hasta la arquitectura de tu software.
Revisa tu cadena de suministro tecnológica
Los casos de estos meses tienen un rasgo en común: los fallos estaban en tecnología de terceros, como el servidor web o el correo corporativo, y no en sistemas desarrollados por los bancos. La exposición de una entidad depende tanto de su propia capacidad de respuesta como de la de sus proveedores.
Los supervisores ya lo tienen en el radar. El Banco Central Europeo ha pedido a los bancos un plan de acción frente a las amenazas de ciberseguridad impulsadas por la IA, y entre sus prioridades figura revisar el riesgo asociado a los proveedores de servicios tecnológicos. El reglamento europeo DORA ya obliga a las entidades a gestionar el riesgo tecnológico propio y el de sus proveedores, y en Latinoamérica existen normas específicas de ciberseguridad para el sector financiero en países como Colombia, Chile o Brasil.
¿Sabes qué proveedores sostienen tus servicios críticos y cómo responderían ante un fallo grave? Lo desarrollamos en nuestra guía de gobernanza y resiliencia de proveedores de canal.
Cuando se publique una vulnerabilidad grave, pide a tus proveedores críticos una confirmación por escrito de si les afecta y en qué plazo la corregirán, aunque la respuesta sea que no les afecta. Ese registro te sirve para actuar a tiempo y es, además, la evidencia que te pedirá el supervisor.
Exige proveedores certificados
Las certificaciones de seguridad no evitan que aparezca un fallo nuevo, pero acreditan que el proveedor tiene un método auditado por un organismo independiente para detectarlo, priorizarlo y corregirlo. Las más relevantes para un proveedor tecnológico de la banca son tres:
- ISO/IEC 27001: certifica el sistema de gestión de la seguridad de la información.
- ISO/IEC 27017: añade controles específicos para los servicios en la nube.
- ISO/IEC 27018: se centra en la protección de los datos personales en esos entornos.
La exigencia irá a más. El Reglamento de Ciberresiliencia europeo (CRA, Cyber Resilience Act), aprobado en 2024 y plenamente aplicable desde el 11 de diciembre de 2027, obligará a los fabricantes de software y hardware que se comercializa en la UE a garantizar la seguridad de sus productos desde el diseño, y esos productos deberán llevar el marcado CE como prueba de que cumplen la norma.
¿Tus proveedores están certificados, y su certificado cubre el servicio concreto que te prestan?
Mantén el software actualizado
Según el informe de Verizon sobre brechas de datos de 2026 (DBIR), la explotación de vulnerabilidades en 2026 ha superado al robo de credenciales como principal vía de entrada de los ciberataques: un 31% de los casos, frente al 13%. Mantener los sistemas al día es hoy la primera línea de defensa.
No todos los fallos tienen la misma urgencia. El catálogo de vulnerabilidades explotadas de la agencia de ciberseguridad de Estados Unidos (CISA) sumaba 272 entradas en 2026 hasta el 23 de octubre, frente a 245 en todo 2025: el volumen total casi se duplica, pero los fallos que se usan en ataques crecen mucho más despacio. El caso de Outlook muestra por qué conviene mirarlos con atención: Microsoft lo clasificó con una gravedad moderada, 6,5 sobre 10, pero ya se estaba explotando, y su corrección llegaba con las actualizaciones de Office, no con las de Windows.
¿Tu software está al día, y también el de tus proveedores?
Apuesta por una arquitectura moderna
La velocidad para corregir un fallo depende también de dónde corre el software. Los expertos de banca y ciberseguridad coinciden en que las entidades con infraestructura en la nube pueden aplicar parches más rápido. Las arquitecturas basadas en contenedores, gestionadas con plataformas como Kubernetes, permiten además desplegar actualizaciones de forma gradual, sin detener servicios que deben estar disponibles en todo momento, como los pagos o la banca digital.
¿Tu software corre sobre una arquitectura que permite actualizarlo sin interrumpir el servicio?
Elige proveedores que usen la IA para defenderse
La misma tecnología que multiplica los fallos sirve para encontrarlos antes que los atacantes. En Project Glasswing, la iniciativa que Anthropic lanzó en abril con unas 50 organizaciones, los participantes encontraron más de 10.000 vulnerabilidades de severidad alta o crítica en sus primeras semanas. El BCE también incluye entre las prioridades de los bancos reforzar las capacidades defensivas apoyadas en IA.
Un proveedor que incorpora la IA a su seguridad detecta y corrige antes los fallos de su software. Lo analizamos también en nuestro artículo sobre la IA agéntica en banca.
¿Tu proveedor forma parte de Project Glasswing o del Cyber Verification Program de Anthropic, o del programa Daybreak de OpenAI?
¿Protege su software con modelos de IA especializados en ciberseguridad, como Claude Mythos 5.2 o GPT-6 Cyber?
Una seguridad compartida con los proveedores
La IA ha cambiado las reglas del juego: los fallos aparecen más rápido y se explotan antes. Estar protegido depende hoy tanto de lo que hace cada entidad como de cómo trabajan sus proveedores tecnológicos.
En Latinia aplicamos estas claves a nuestras propias soluciones. Contamos con la triple certificación ISO/IEC 27001, 27017 y 27018, aplicamos los CIS Controls, estamos alineados con DORA y nuestro software corre sobre Kubernetes, una arquitectura que facilita mantenerlo actualizado. Además, formamos parte del Cyber Verification Program de Anthropic, sucesor de Project Glasswing, y del programa Daybreak de OpenAI, que nos dan acceso anticipado a modelos de IA especializados en ciberseguridad como Claude Mythos 5.2 y GPT-6 Cyber.
Cuando se publicó PHP2Shell, revisamos nuestros sistemas y confirmamos que nuestras soluciones no se vieron afectadas. Puedes consultar el detalle en nuestra página de certificaciones de seguridad.
Preguntas frecuentes sobre las vulnerabilidades en 2026
¿Por qué han aumentado tanto las vulnerabilidades en 2026?
Según la base de datos NVD del NIST, a 24 de octubre de 2026 se habían publicado 88.602 vulnerabilidades, frente a 49.972 en todo 2025. La causa principal es el uso de la inteligencia artificial para revisar código y encontrar fallos. La IA también acelera los ataques: según el Banco de Pagos Internacionales, el margen para corregir un fallo antes de que se explote ha pasado de semanas a minutos.
¿Cómo puede protegerse un banco ante el aumento de vulnerabilidades?
Hay cinco claves: revisar la cadena de suministro tecnológica, exigir proveedores certificados, mantener el software actualizado, apostar por arquitecturas modernas que permitan actualizar sin interrumpir el servicio y elegir proveedores que usen la IA para detectar y corregir fallos. Buena parte de la exposición de un banco depende de la tecnología de terceros.
¿Qué certificaciones de seguridad debe tener un proveedor tecnológico de un banco?
Las más relevantes son ISO/IEC 27001, que certifica el sistema de gestión de la seguridad de la información; ISO/IEC 27017, para los servicios en la nube, e ISO/IEC 27018, para la protección de datos personales en la nube. Además, desde el 11 de diciembre de 2027 el Reglamento de Ciberresiliencia europeo (CRA, por sus siglas en inglés: Cyber Resilience Act) exigirá que el software y el hardware comercializados en la UE sean seguros desde el diseño y lleven el marcado CE.
¿Por qué es tan importante mantener el software actualizado?
Porque el software sin parchear se ha convertido en la principal vía de entrada de los ciberataques, según el informe de Verizon sobre brechas de datos de 2026. Algunos fallos se explotan aunque su gravedad sea moderada, como ocurrió con la vulnerabilidad de Outlook corregida en noviembre de 2026, por lo que conviene vigilar sobre todo los que ya se usan en ataques.
¿Qué exige la regulación sobre los proveedores tecnológicos de los bancos?
En Europa, el reglamento DORA obliga a las entidades financieras a gestionar el riesgo tecnológico propio y el de sus proveedores, y el BCE ha pedido a los bancos planes de acción frente a las amenazas impulsadas por la IA. En Latinoamérica existen normas específicas de ciberseguridad para el sector financiero, como la Circular Externa 007 de 2018 en Colombia, el capítulo 20-10 de la CMF en Chile o la Resolución 4.893 de 2021 en Brasil.